Si los correos a clientes con direcciones de Outlook.com, Hotmail.com o Live.com rebotaron entre el 6 y el 9 de noviembre de 2026, es probable que la causa fuera una actualización de las reglas antispam de Microsoft, y Microsoft marca el problema como resuelto.
En su aviso de incidente, publicado en la página de estado de Microsoft 365 de la University of Pennsylvania, Microsoft dice «a recent update to the spam enforcement rules caused email messages to be incorrectly marked and blocked» (una actualización reciente de las reglas antispam provocó que los mensajes se marcaran y bloquearan por error).
Quizá vio el rebote, o un cliente le avisó que no llegó una factura, una propuesta o una confirmación de reserva. The Register informó que los remitentes afectados recibieron un rebote que decía «550 5.7.1 ... message lacks SPF/DKIM/DMARC auth records» (el mensaje carece de registros de autenticación SPF/DKIM/DMARC), con el código AS9031519. SPF, DKIM y DMARC son tres registros DNS que permiten al servidor receptor confirmar que un mensaje salió de su dominio.
El correo rebotado nunca llega por sí solo, así que todo lo importante debe enviarse de nuevo. Después vale la pena revisar si su dominio publica un registro DMARC, porque los remitentes informaron que entre los rechazados había dominios sin ese registro, y un registro básico toma minutos en agregarse.
Puntos clave
Su aviso de incidente EX1545193 dice que una actualización de las reglas de aplicación contra spam bloqueó por error el correo a Outlook.com, Hotmail.com y Live.com del 6 al 9 de noviembre de 2026, y marca el servicio como restablecido.
Un rechazo 550 es una falla permanente que no se reintenta, así que reenvíe todo mensaje importante.
El aviso de Microsoft nunca menciona DMARC; ese detalle viene de remitentes afectados, y algunos dominios con los tres registros también rebotaron.
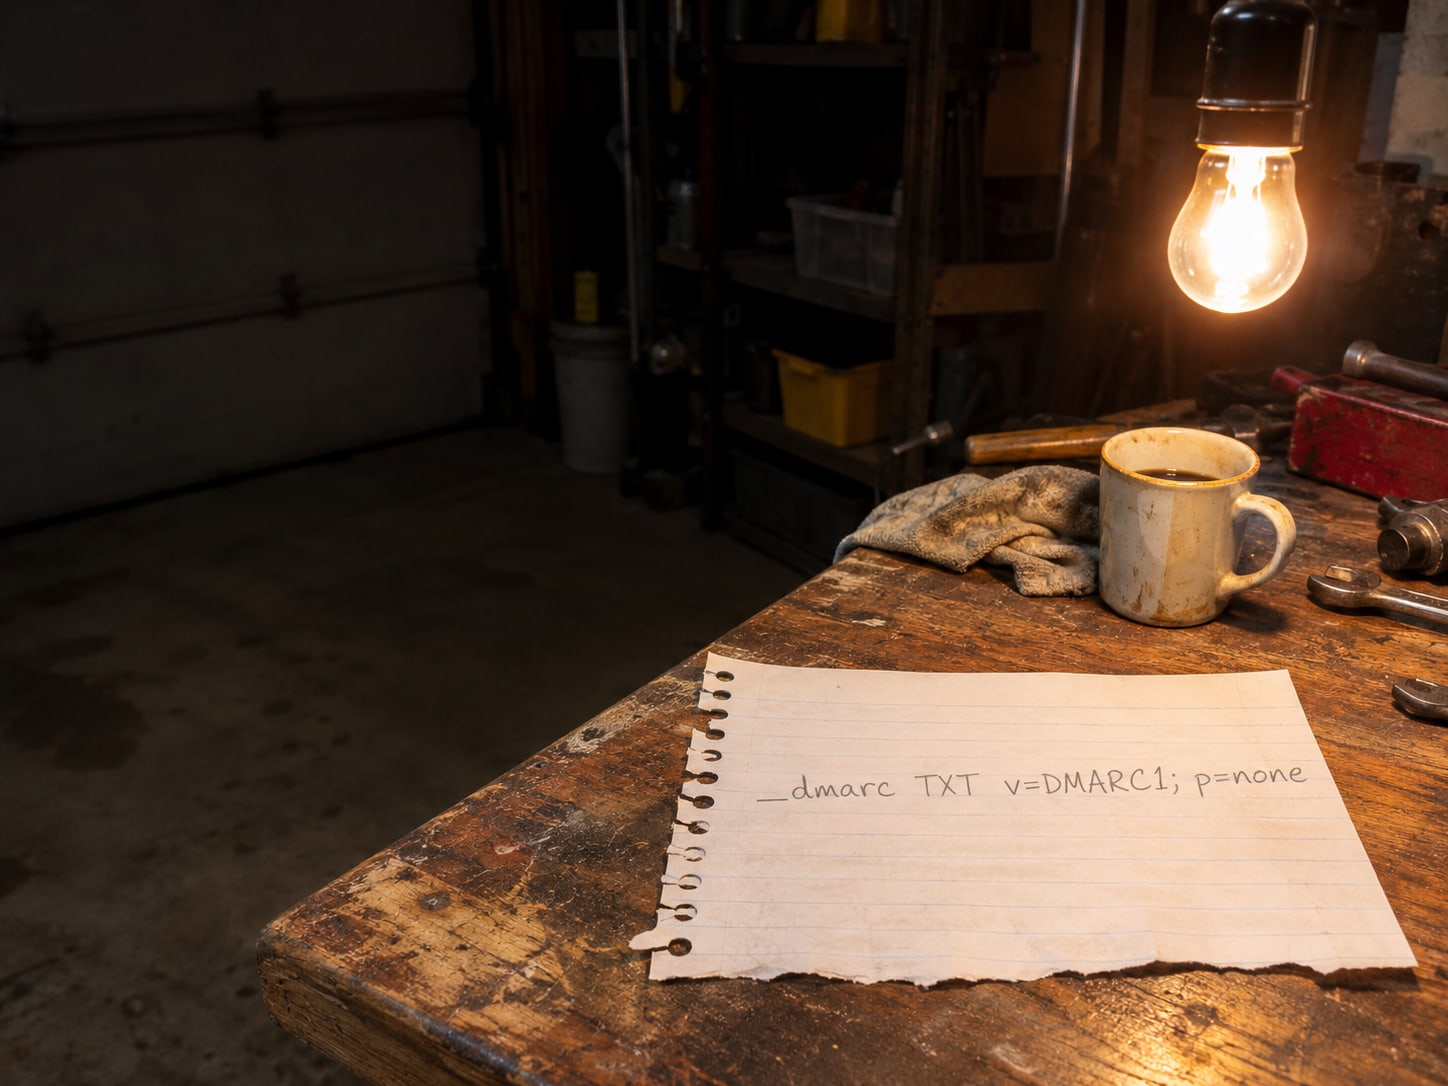
Una entrada TXT en _dmarc con v=DMARC1; p=none, más una dirección rua que de verdad lea, es el paso de monitoreo al que señalan las preguntas frecuentes de Microsoft y DMARC.org.
Cubre a los remitentes de más de 5,000 correos al día hacia direcciones de Outlook.com y usa un código de rebote distinto, 550 5.7.515.
Compruebe en diez minutos si el bloqueo afectó sus correos
Empiece por lo que publicó Microsoft, porque le dice qué mensajes buscar. El aviso, con el número EX1545193, cubre el servicio Exchange Online y la frase «Some users may be intermittently unable to send email messages to Outlook.com, Hotmail.com, or Live.com email addresses» (Algunos usuarios pueden tener dificultades intermitentes para enviar correos a direcciones de Outlook.com, Hotmail.com o Live.com). La página marca el estado como servicio restablecido y se actualizó por última vez el 10 de noviembre de 2026. La página no indica zona horaria, así que las fechas de abajo no incluyen horas.
Cómo se alinean las fechas
- 1
2 de abril de 2025
Microsoft publica sus requisitos para remitentes de alto volumen hacia direcciones de Outlook.com, actualizados el 30 de abril de 2025.
- 2
5 de noviembre de 2026
El blog de TI de Born informa de un problema aparte, errores de validación de SPF, bajo el código EX1540236.
- 3
Del 6 al 9 de noviembre de 2026
El periodo que indica el aviso de Microsoft para EX1545193.
- 4
9 de noviembre de 2026
The Register informa de que Outlook.com rebota correo legítimo, y el periodo del aviso de Microsoft termina.
- 5
10 de noviembre de 2026
El aviso se actualizó por última vez.
Ahora revise su propio correo. El rebote llega a la bandeja de entrada de quien envió el mensaje, o a un buzón compartido, así que revise ahí primero y copie el mensaje completo, incluidos el código 550, AS9031519, la hora y el dominio del destinatario.
Después busque en Elementos enviados (Sent Items), su bandeja de entrada y cualquier carpeta de rebotes del 5 al 10 de noviembre de 2026. Busque direcciones de Outlook.com, Hotmail.com y Live.com, y el texto «550 5.7.1».
Los dueños de Microsoft 365 pueden ejecutar Message trace (rastreo de mensajes) en Exchange admin center (centro de administración de Exchange), bajo Mail flow (flujo de correo), para ver qué pasó con un mensaje específico. Los dueños de Google Workspace pueden usar Email Log Search (búsqueda en el registro de correo) en Admin console (consola de administración).
Un rebote con el texto 550 5.7.515 es un rechazo distinto. Ese código corresponde a la regla de Microsoft para remitentes de alto volumen, que se explica más abajo.
Haga que sus clientes reciban otra vez los mensajes importantes
Un rechazo 550 es una falla permanente, y el servidor que envía deja de intentarlo. Para el cliente, la factura o la confirmación nunca se envió. Revise la lista de rebotes de la revisión de diez minutos y reenvíe los que llevaban dinero, fechas o una decisión.
Si un cliente ya le dijo que no le llegó nada, una nota breve con el reenvío evita una segunda ronda de confusión. Basta algo tan simple como «Este es el mensaje de la semana pasada, enviado de nuevo».
Antes de reenviar, asegúrese de que sus propios registros estén en orden. Si falta el registro DMARC, agréguelo primero con los pasos de la siguiente sección, y después envíe una prueba a una dirección de Outlook.com que usted controle, una vez que el cambio se haya propagado. Si la prueba llega, reenvíe los mensajes reales.
Agregue el único registro DNS que cierra la brecha
DMARC es un registro TXT que indica a los servidores receptores qué hacer con el correo que dice provenir de su dominio. Los remitentes afectados informaron que entre los dominios rechazados había algunos sin registro DMARC, y que agregar un registro básico se citó como solución provisional. El aviso de Microsoft nunca menciona DMARC, así que trate el registro como un paso sensato y el aviso como la explicación del incidente.
El 10 de noviembre de 2026, una consulta pública de DNS sobre un dominio agregado recientemente de uno de nuestros clientes, que se usaba como alias de correo en Microsoft 365, mostró SPF y DKIM configurados y ningún registro DMARC. Ese es el tipo de dominio que describen los informes, y la solución es corta.
| Campo | Valor |
|---|---|
| Tipo | TXT |
| Host | _dmarc |
| Valor | v=DMARC1; p=none; rua=mailto:an-address-you-read@yourdomain.com |
| Qué significa p=none | Recopilar informes y no tomar ninguna acción sobre el correo que falla |
| Qué hace rua | Envía informes agregados a la dirección que usted indique |
Inicie sesión donde administra su DNS, por lo general su registrador de dominio o su proveedor de hosting web, y agregue la entrada. Las preguntas frecuentes de DMARC.org recomiendan empezar con p=none, recopilar los informes agregados y corregir a los remitentes legítimos antes de pasar a aplicar la política. RFC 7489 es el estándar que define el registro. Apunte la dirección rua a un buzón que alguien revise, porque los informes enviados a una dirección que nadie abre no le sirven a nadie.
SPF y DKIM deben pasar en el servicio que realmente envía su correo. DMARC pasa cuando SPF o DKIM pasa y se alinea con el dominio de su dirección From, así que un dominio con registro DMARC pero con SPF o DKIM mal configurados sigue fallando. La página de solución de problemas de autenticación de correo de Microsoft explica qué significa el código 550 5.7.1 y cómo se relacionan los tres registros.
Si otra persona administra su DNS, envíele el registro exactamente como aparece en la tabla y pídale que lo agregue. Un proveedor de correo, un proveedor de hosting web o un contratista de TI puede hacerlo, y la misma persona puede confirmar que SPF y DKIM pasan la verificación.
Qué cubre de verdad la regla de remitentes de Microsoft de 2025
La regla de remitentes de Outlook.com que publicó Microsoft es un evento distinto del incidente de noviembre. En abril de 2025, Microsoft publicó «Strengthening Email Ecosystem: Outlook's New Requirements for High-Volume Senders» (Fortalecimiento del ecosistema de correo: los nuevos requisitos de Outlook para remitentes de alto volumen) en su blog de Tech Community, con fecha del 2 de abril de 2025 y actualizado el 30 de abril de 2025. Se aplica a los dominios que envían más de 5,000 correos al día a direcciones de consumidores de Outlook.com, que incluyen hotmail.com y live.com.
Esos remitentes deben usar SPF, DKIM y DMARC, con DMARC como mínimo en p=none y alineado con SPF o con DKIM, idealmente con ambos. La FAQ de Microsoft agrega que, aunque la aplicación primero apunta a los remitentes grandes, «all senders benefit from these best practices» (todos los remitentes se benefician de estas buenas prácticas). Una pequeña empresa que envía unos cuantos correos al día queda por debajo de ese umbral, y agregar DMARC sigue siendo un buen hábito.
| Incidente de noviembre de 2026 | Regla para remitentes de abril de 2025 | |
|---|---|---|
| Dónde lo describe Microsoft | Aviso de incidente EX1545193 | Entrada del blog de Tech Community |
| A quién afectó | Algunos usuarios que enviaban a Outlook.com, Hotmail.com y Live.com | Dominios que envían más de 5,000 correos al día a direcciones de Outlook.com |
| Causa o requisito | Una actualización de las reglas de aplicación contra spam que bloqueó correo por error | SPF, DKIM y DMARC con p=none o más estricto, alineados |
| Código de rebote informado | 550 5.7.1, AS9031519 | 550 5.7.515 |
| Estado | Servicio restablecido | Un requisito publicado para remitentes de alto volumen |
Cuando esté listo para ir más allá del monitoreo, la FAQ de Microsoft describe el paso gradual de none a quarantine y luego a reject. Lea primero los informes rua, para saber que todos los servicios que envían con su dominio pasan antes de endurecer cualquier cosa.
Qué cubre un registro p=none y qué debe seguir en su lista
Un registro p=none es un paso de monitoreo. DMARC se apoya sobre SPF y DKIM, y hace la verificación y los informes alrededor de ellos, así que solo funciona cuando esos dos están configurados. Un registro válido no garantiza la ubicación del correo en la bandeja de entrada; le da informes y una base sobre la cual construir.
Algunos remitentes reportaron rebotes en dominios cuyos SPF, DKIM y DMARC ya estaban configurados, así que un registro faltante no explica todo lo ocurrido en el periodo de noviembre. Si ese es su caso, guarde el rebote completo, anote la hora y el dominio del destinatario, y repórtelo al soporte para remitentes de Outlook.com de Microsoft. Los dueños del inquilino (tenant) en Microsoft 365 también pueden leer el historial de Estado del servicio (Service Health) del incidente.
Para una pregunta distinta, el correo que llega a la carpeta de spam en lugar de rebotar, nuestra guía sobre por qué mis correos van a spam explica las causas habituales. Los formularios de su sitio web que envían correo a través de su dominio tienen sus propias verificaciones, que se explican en spam en formularios de contacto y formulario de contacto que no envía correos.
Busque ayuda cuando varios servicios envían correo con su dominio
La primera revisión le toca a usted: consulte el registro, copie el rebote y reenvíe. Vale la pena contratar ayuda cuando varios servicios envían con el mismo dominio, como un CRM, una herramienta de boletines y un formulario de sitio web; cuando el registro SPF ya es largo; cuando no está seguro de si DKIM coincide con su dirección From; cuando hay varios dominios de por medio, o cuando los clientes necesitan un registro de lo que llegó.
Esos son los casos en que un solo cambio descuidado en el DNS puede detener al mismo tiempo facturas, clientes potenciales y campañas. Una auditoría de seguridad del sitio web revisa sus registros de autenticación y encuentra servicios que envían con su dominio y que usted olvidó, y nuestro trabajo de marketing por correo electrónico configura a los remitentes de boletines para que pasen SPF, DKIM y DMARC desde la primera campaña.
Repaso rápido: lo que aprendió de los rebotes de Outlook
Elija una respuesta para empezar.
1. ¿Qué causa indica el aviso de incidente EX1545193 de Microsoft para el correo bloqueado?
2. Un mensaje que usted envió rebotó con 550 5.7.1 el 7 de noviembre de 2026. ¿Qué debe hacer con él?
3. ¿Qué registro es el paso más pequeño y sensato si su dominio no tiene registro DMARC?
Preguntas frecuentes sobre el rechazo de correos de Outlook sin DMARC
¿Ahora DMARC es obligatorio para todos los remitentes de Outlook.com?
La regla publicada por Microsoft cubre a los dominios que envían más de 5,000 correos al día a direcciones de Outlook.com, y su FAQ dice que todos los remitentes se benefician de esas prácticas. El aviso del incidente de noviembre de 2026 señala como causa una actualización de las reglas de aplicación contra spam.
¿Qué significa AS9031519?
Es el código del rebote que reportaron los remitentes: «550 5.7.1 ... message lacks SPF/DKIM/DMARC auth records» (el mensaje carece de registros de autenticación SPF/DKIM/DMARC). Copie el rebote completo, con la hora y el dominio del destinatario, antes de cambiar cualquier cosa.
¿Microsoft entregará después un mensaje rebotado?
No. Un rebote 550 es una falla permanente que su sistema de correo deja de reintentar, así que envíe el mensaje otra vez cuando sus registros estén bien.
¿Qué registro DMARC debo agregar?
Una entrada TXT en el host _dmarc con el valor v=DMARC1; p=none; rua=mailto:una dirección que usted lea. Empiece ahí y avance hacia quarantine y reject solo después de leer los informes.
¿Un registro DMARC hará que mi correo llegue a la bandeja de entrada?
Un registro válido no garantiza que el correo llegue a la bandeja de entrada. Un registro p=none es un paso de monitoreo que le muestra quién envía con su dominio y si su correo pasa la verificación.
¿Qué pasa si SPF, DKIM y DMARC ya pasan y mi correo rebotó de todos modos?
Guarde el rebote completo con el código, la hora y el dominio del destinatario. Ejecute Message trace o Email Log Search para el mensaje, e infórmelo al soporte para remitentes de Outlook.com de Microsoft con esos datos.
En resumen
El bloqueo entre el 6 y el 9 de noviembre de 2026 provino de una actualización de las reglas antispam de Microsoft que, según Microsoft, dice haber revertido. Los pasos prácticos son breves: busque los rebotes del 5 al 10 de noviembre, reenvíe lo que importaba y revise si su dominio tiene registro DMARC, agregando el mínimo si no lo tiene. La regla de 2025 de Microsoft es otro asunto, y aplica a los remitentes de más de 5,000 correos al día.
Un registro p=none con una dirección rua que usted lea le muestra cada servicio que envía con su dominio. Por sí solo no hará que un mensaje llegue a la bandeja de entrada, y es una base sensata que le permite endurecer la política poco a poco.
Si una mezcla de remitentes, dominios o proveedores de DNS le parece arriesgada, Web Leveling puede revisar sus registros con usted. Nuestro trabajo de mantenimiento de sitios web mantiene actualizadas las entradas de DNS y los remitentes de terceros cuando cambian, y le decimos con claridad cuando basta con un registro de una línea. Trabajamos con pequeñas y medianas empresas de todo el país y del extranjero. Cuéntenos qué dicen sus rebotes, y le ayudaremos a leerlos.
Términos
Términos de correo de esta publicación
Toque un término para ver qué significa.
SPF. Un registro DNS que enumera los servidores autorizados a enviar correo por su dominio.
DKIM. Una firma digital que se agrega al correo saliente y que un servidor receptor verifica contra una clave pública en su DNS.
DMARC. Un registro DNS que indica a los servidores receptores qué hacer con el correo que falla las verificaciones de SPF y DKIM que coinciden con su dirección From, y a dónde enviar los informes.
p=none. La política DMARC que monitorea e informa sin pedir a los receptores que bloqueen o pongan en cuarentena el correo que falla.
rua. La parte de un registro DMARC que indica el buzón para los informes agregados.
Rebote. Un mensaje del servidor receptor que indica que su correo fue rechazado, a menudo con un código como 550 5.7.1.